Пізно ввечері 1 листопада застосунок «Повітряна тривога» зазнав несанкціонованого хакерського втручання, через що розробники тимчасово призупинили його роботу та вимкнули пуш-сповіщення.
Про це повідомляє Телеканал D1 із посиланням на розробників застосунку.

Наразі сервіс уже відновлює функціонування, а в Мінцифри та ДСНС нагадали про альтернативні способи отримання сигналів небезпеки.
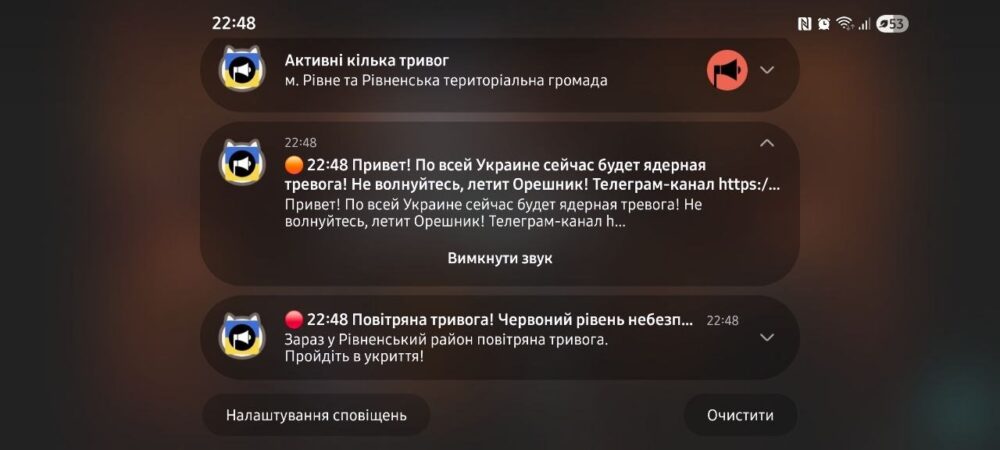
Під час кібератаки зловмисники розсилали фейкові сповіщення російською мовою про нібито загрозу застосування балістичної та ядерної зброї, хімічної та радіаційної небезпеки або вуличних боїв.
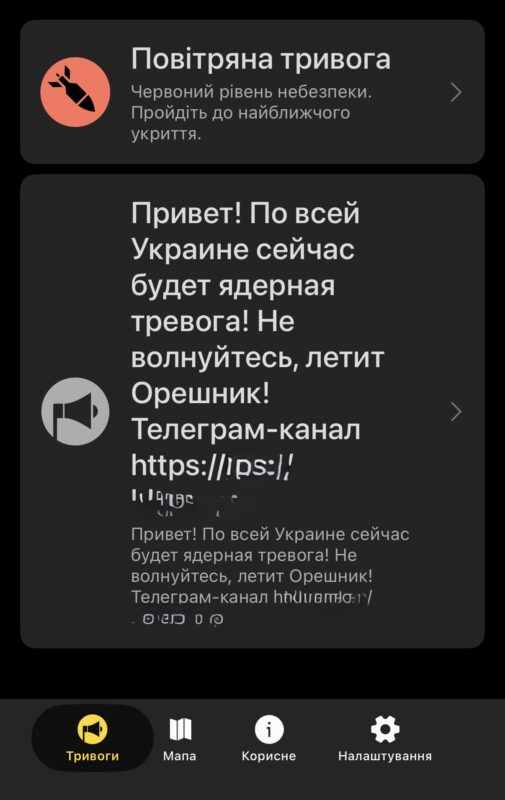

Речник Повітряних сил ЗСУ Юрій Ігнат у коментарі РБК-Україна підтвердив злам застосунку та наголосив, що жодних подібних загроз немає, а поширені повідомлення є ворожим вкидом. Крім того, розробники запевнили, що сервіс не зберігає персональних даних користувачів, тому витоку інформації не відбулося. Наразі застосунок поступово повертається до штатного режиму — на мапі знову відображаються рівні небезпеки та надходять сповіщення, хоча відображення цілей тимчасово призупинено.
У Мінцифри та ДСНС підкреслили, що вуличні сирени та загальнодержавна система оповіщення працювали без збоїв. Для додаткового підстрахування українцям рекомендують увімкнути системні екстрені сповіщення на смартфонах у налаштуваннях iOS чи Android, а також стежити за офіційними джерелами, зокрема каналами Повітряних сил ЗСУ.
Водночас відповідь на кібератаку не забарилася — вже вночі мешканцям різних регіонів рф почали надходити масові сповіщення про загрозу через зламаний застосунок російського МНС.
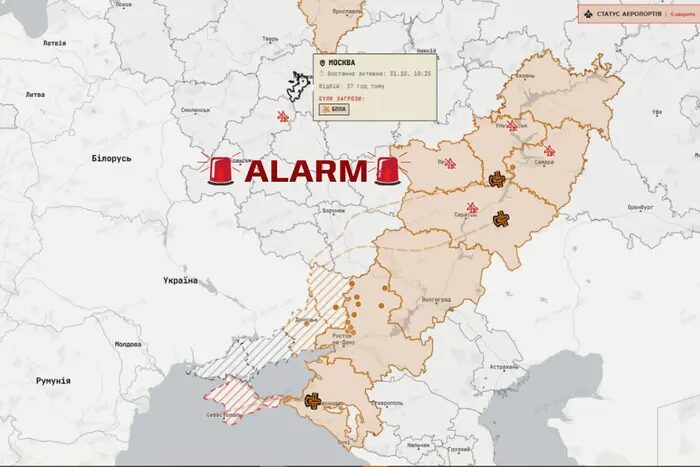

У росзмі писали, що повідомлення також поширилося офіційними каналами МНС. У ньому йшлося, що по всіх регіонах росії нібито запустили ядерні боєголовки на носіях P1-SUN, а мешканців закликали запастися їжею та сховатися в підвалах.
Раніше Телеканал D1 повідомляв, що хакери розсилають держустановам фальшиві листи від імені ДТЕК, щоб отримати доступ до комп’ютерів: офіційна заява.